
 MONA OS 2.0


 Viết phần mềm thời đại AI
 Phần mềm tự động hóa doanh nghiệp
 Cẩm nang SEO
 Digital Marketing
 Kinh nghiệm thiết kế website
 Hạ Tầng Server
 Giáo dục



 VI
 EN





Nhắn tin qua
Zalo Official

 Sản phẩm

 Sản phẩmSản phẩm


 Thiết kế websiteVừa đẹp vừa thuyết phục được khách.
Dịch vụ SEOKéo về khách đang tìm đúng thứ anh chị bán.
 Tư vấn digital marketingKéo khách từ nhiều kênh, đo bằng số thật.
Quay video doanh nghiệpVideo giới thiệu công ty, nhà xưởng, đội ngũ.
 MớiDựng video AIDựng phim câu chuyện công ty bằng AI.
 Viết phần mềm theo yêu cầuCRM, ERP, HRM làm riêng cho doanh nghiệp.
 Viết AI Agent theo yêu cầuĐặt riêng một trợ lý AI cho đúng việc của mình.
 Tư vấn chuyển đổi AIĐưa AI vào vận hành của cả công ty.
MớiMONA LMSQuản lý trung tâm, trường học.
MONA SkillHubĐào tạo nội bộ cho nhân sự doanh nghiệp.
 Hệ thống NHTQTrọn nghiệp vụ vận chuyển Trung – Việt.
MONA JMSQuản lý tiệm vàng, kim cương, cầm đồ.
 MONA E-LearningWebsite đủ tính năng để bán khoá học.
 Khoá học kinh doanh khoá họcHơn 30 bài giảng miễn phí về bán khoá tự động.
 MONA Cloudmonacloud.vnMáy chủ để đưa app và website lên chạy.
 MONA Basemonabase.vnCơ sở dữ liệu Postgres, đăng nhập và lưu file.
 MONA Mailmonamail.vnGửi email mã OTP, đơn hàng, hoá đơn từ phần mềm.
 MONA Paymonapay.vnNhận chuyển khoản qua VietQR, báo tiền về phần mềm.
 MONA eInvoiceSắp mởXuất hoá đơn điện tử đúng chuẩn thuế.
Gấu CườiTrả lời khách 24/7 trên web, Fanpage, Zalo và thu lead cho sale.
 Gấu TeleSalesGọi điện tư vấn, chăm khách như tổng đài viên thật.
Dê CườiTư vấn và chốt đơn cho shop ngay trong khung chat.
Gấu WebmasterNhắn nhóm Zalo là website được sửa xong.
 Gấu Pháp ChếSoạn hợp đồng, rà điều khoản trong vài phút.
 Gấu Báo GiáLên báo giá đúng mẫu và gửi khách ngay.
 AI chăm sóc khách hàngTheo dõi và giữ chân khách hàng cũ.
 Gấu Tuyển DụngLọc hồ sơ, hẹn lịch, phỏng vấn ứng viên.
 AI
Gấu Cười MONA ĐANG TỰ XÀITrả lời khách 24/7 trên website, Zalo OA, Messenger và thu lead về cho sale.
Dê CườiChốt đơn bán lẻ và sàn: Shopee, TikTok Shop, web. Chăm cả khách sỉ, đại lý.
Gấu WebmasterCập nhật nội dung, tối ưu SEO website mỗi ngày.
Gấu TeleSalesGọi điện tư vấn, chăm khách như tổng đài viên thật.
Gấu Tuyển DụngLọc hồ sơ, hẹn lịch, phỏng vấn ứng viên tự động.
AI chăm sóc khách hàngGiữ khách cũ, cứu lead đã rớt cho phòng kinh doanh.
Gấu Pháp ChếSoạn hợp đồng, rà điều khoản trong vài phút.
Gấu Báo GiáLên báo giá đúng mẫu, gửi khách ngay khi có yêu cầu.
 Chuyển đổi AI toàn phầnGiải pháp tổng cho doanh nghiệp, 3 lớp triển khai.
 Viết AI Agent theo yêu cầuĐặt riêng một con AI gánh đúng nghiệp vụ của bạn.
 Phần mềm theo yêu cầuCRM, ERP, HRM tích hợp sẵn AI tự động hoá.
 SEO & AEO thời đại AIĐược Google lẫn AI trích dẫn, không chỉ xếp hạng.
 Kiến thức AI cho doanh nghiệpBài phân tích, hướng dẫn ứng dụng AI vào vận hành.
 Khoá học AI miễn phí
 Công cụ AI trong công việc
18 Tháng 3, 2023
Khách đến MONA hỏi về bảo mật website thường chỉ quan tâm đổi mật khẩu cho khó đoán, nhưng thực tế cách đó chặn được rất ít rủi ro. Theo báo cáo State of WordPress Security in 2025 của Patchstack, có hơn 500.000 website bị nhiễm mã độc trong năm 2024, và 96% lỗ hổng nằm ở các plugin bên thứ ba thay vì lõi hệ thống. Thậm chí 43% lỗ hổng khai thác được mà không cần đăng nhập, nghĩa là kẻ xấu leo vào từ cửa sổ chứ không thèm lấy chìa khoá cửa chính. Đổi mật khẩu vô ích.
Trong bài này, tụi em sẽ bóc tách những lỗ hổng dễ dính nhất hiện nay và chia sẻ nguyên vẹn 10 quy tắc deploy an toàn rút ra từ sự cố MONA bị cài mã đào coin hồi tháng 06/2026. Lời khuyên từ tụi em là anh chị đừng tin vào bất kỳ công cụ nào hứa hẹn an toàn tuyệt đối chỉ sau một cú nhấp chuột, việc cấp bách nhất bây giờ là phải rà soát và xoá ngay các plugin lậu.
Mở màn hình lúc tám giờ sáng thứ Hai, thay vì nhận tin nhắn báo chốt đơn, anh chị lại thấy giao diện trang chủ biến thành một màn hình đen kịt với ngôn ngữ lạ. Tụi em để ý khách đến MONA làm web bán hàng thường bỏ qua khâu này, vì ai cũng nghĩ đơn giản là mua một cái chứng chỉ SSL hay nhấp chuột tải công cụ miễn phí là xong. Đó là cái bẫy.
Báo cáo của Patchstack năm 2024 chỉ thẳng 96% lỗ hổng WordPress nằm ngay ở các plugin bên thứ ba, và 43% trong số đó cho phép hacker thọc sâu vào nền tảng mà không cần mật khẩu. Tụi em tiếp nhận cấp cứu web và thấy rành rành cảnh chủ shop tự lên mạng tải cài đặt plugin bảo mật bản bẻ khóa về xài để tiết kiệm chi phí. Anh chị cứ đinh ninh hệ thống đang có khiên chắn. Thực ra là tự mở toang cửa rước mã độc vào nhà.
Bảo mật website là công việc rà soát mã nguồn liên tục mỗi ngày để đóng bớt mấy lỗ hổng hớ hênh. Anh chị bận kinh doanh thấy giao diện chạy mượt thì hay lơ đi những cảnh báo ngầm bên trong cấu hình, cứ thong thả cho tới lúc trang bán hàng nằm gọn trong danh sách đen cùng hơn 500.000 website nhiễm mã độc khác.
Đừng bao giờ giao sinh mệnh dữ liệu khách hàng cho những nút bấm tự động, mà anh chị phải có sẵn đội ngũ bảo trì website rà quét cổng kết nối hàng đêm và sao lưu mã nguồn liên tục để lỡ sập là kéo bản dự phòng lên ngay lập tức.
Một buổi sáng anh chị mở trang web lên, giao diện chèn toàn tiếng nước ngoài hoặc tự động chuyển hướng sang một trang lạ. Nguyên nhân thường nằm ở những tập tin ẩn sâu trong mã nguồn chứ không phải do lộ thông tin đăng nhập. Khi tiếp nhận dọn dẹp hệ thống, tụi em thấy đa số anh chị mất kiểm soát hoàn toàn vì không biết lỗi gốc ở đâu. Đa phần xuất phát từ thao tác vô ý cài plugin lậu.
Báo cáo State of WordPress Security in 2025 của Patchstack cung cấp số liệu rất rõ ràng. Năm 2024 có hơn 500.000 website nhiễm mã độc, với khoảng 22 lỗ hổng mới bị phát hiện mỗi ngày. Điểm đáng sợ nhất là 96% lỗ hổng nằm ở các plugin cài thêm, và 43% trong số đó cho phép kẻ xấu khai thác thẳng mà không cần đăng nhập.
Đổi mật khẩu mạnh là chưa đủ. Dùng đồ bẻ khoá trôi nổi trên mạng chính là tự mở cửa rước rủi ro vào nhà. Dù anh chị thiết lập công cụ MONA Shield để chặn các cổng dò quét dư thừa như XML-RPC hay REST API, bước này không bao giờ thay thế được việc dọn sạch những đoạn mã vi phạm bản quyền từ bên trong.
Lúc hệ thống gặp sự cố, hành động khôi phục lại bản lưu trữ gần nhất luôn nhanh và triệt để hơn nhiều so với việc anh chị tự mò mẫm xoá từng dòng mã độc. Khách hàng sử dụng dịch vụ bảo trì website của tụi em luôn được cấp công cụ chính hãng và có kỹ thuật viên trực tiếp xử lý.
Đừng dùng plugin lậu. Mọi lá chắn đều vô nghĩa nếu anh chị vẫn tiếc vài đồng mua bản quyền mà tự tay mang mã độc vào nhà.
Bấm nút khởi chạy thành công trên máy tính, nhiều anh chị vội mang y nguyên bộ mã nguồn đó lên máy chủ đón khách nạp tiền. Code do máy tự viết thường mở toang mọi cổng kết nối, chừa trống mật khẩu admin để anh chị dễ test chức năng. Đem cục code trần trụi này đi kinh doanh là tự tay dâng dữ liệu khách hàng cho kẻ gian. MONA Shield: bản quyền trọn đời theo tên miền, cấp một lần, không phí hằng năm (giá theo báo giá website) (tụi em kiểm ngày 19/09/2026).
Chính tụi em từng nếm bài học xương máu vào tháng 06/2026, khi một ứng dụng nháp chạy dev-mode mở port công khai kèm quyền root đã biến máy chủ ảo thành công cụ đào coin cho kẻ xấu. Từ sự cố đó, đội kỹ thuật chốt cứng 10 quy tắc khi lên môi trường thực tế: chạy app non-root, bind 127.0.0.1 sau nginx, thiết lập ufw chặn mặc định, chỉ truy cập SSH key-only, tuyệt đối không commit secrets. Bộ tiêu chuẩn này hiện ráp chặt vào mọi dự án MONA bàn giao.
Chưa kể trí tuệ nhân tạo rất hay bỏ quên chìa khoá API ngay trong các tệp thô chưa mã hoá. Quy trình bảo mật code AI viết bắt buộc kỹ sư cứng nghề rà soát từng dòng cấu hình, bít kín các cổng mạng bị lộ trước ngày ra mắt. Đây là việc của chuyên gia. Nếu công ty không có lập trình viên trực hệ thống hằng ngày, anh chị cứ khoán trắng cho các dịch vụ bảo trì website chuyên nghiệp.
Code do máy sinh ra chỉ dùng để thử nghiệm khép kín. Tuyệt đối không mang đồ chạy nháp lên hệ thống kinh doanh thật.
Cài xong ba bốn công cụ chặn rác, tick đủ các ô cấu hình theo một bài hướng dẫn trên mạng, anh chị yên tâm đóng máy và nghĩ nhà mình đã kín cổng cao tường. Đây là cái bẫy tụi em thấy khách sập hầm nhiều nhất khi tiếc vài triệu mướn thợ mà tự tay nhào vô làm theo kiến thức chắp vá. Kết quả là cửa chính khoá kỹ nhưng cửa sổ REST API và XML-RPC thì lại mở toang, để mã độc chui qua kẽ hở vét sạch thông tin khách hàng và làm sập toàn bộ máy chủ kinh doanh, tiền dọn dẹp đắt gấp mười.
Khi tiếp nhận dọn rác hệ thống cho khách, tụi em thấy lõi mã nguồn thật ra rất hiếm khi lủng. Theo báo cáo whitepaper của Patchstack đầu năm 2025, toàn hệ sinh thái WordPress ghi nhận 22 lỗ hổng mới mỗi ngày, trong đó 96% nằm ở plugin trôi nổi, chỉ 7 lỗi từ lõi hệ thống và 43% bị khai thác không cần đăng nhập. Anh chị gom công cụ miễn phí về cài để chống tấn công nhưng vô tình lại rước tổ kiến lửa vào nhà, rơi vào nhóm hơn 500.000 website nhiễm mã độc năm 2024 chỉ vì cài đặt hớ hênh.
Cách dọn dẹp thật ra không tốn kém nếu anh chị khoanh vùng bệnh từ sớm. Khi nhận dự án, tụi em sẽ đóng ngay các cửa dò quét dư thừa bằng MONA Shield. Lớp bảo vệ nhẹ này do chính tụi em viết để cấp bản quyền trọn đời không thu phí hằng năm, tập trung ẩn phiên bản và khóa cửa sổ REST API chặn bot quét dạo. Nếu cần người trực lỗi hằng ngày, đội Gấu Webmaster sẽ tiếp quản toàn bộ khâu sao lưu khôi phục một chạm khi có biến với giá 2.000.000đ mỗi tháng. Tự làm chỉ rẻ lúc đầu. Đừng tự thử bằng dữ liệu thật.
Anh chị mở thử danh sách plugin xem có bản lậu nào không. Một đoạn mã đào coin ẩn trong đó dư sức cắn nát băng thông, tốn hàng chục triệu khắc phục y như ca sập web tụi em phải cứu hồi tháng 06/2026. Cứ rà soát kỹ. Nếu web chậm bất thường, báo tụi em bật MONA Shield lên dò.
Hai giờ sáng, server sập cứng vì một dòng lệnh đẩy nhầm môi trường từ nhân sự mới, khách hàng réo gọi liên tục vì lỗi thanh toán trong lúc anh chị thức trắng đêm gọi kỹ thuật cứu vãn tình hình, mọi thứ ngoài tầm kiểm soát. Khách nhắn ba phút không trả lời đã mất khách. Đằng này hệ thống chết cứng cả buổi.
Sau hơn 14.000 dự án, tụi em hiểu code chạy mượt trên máy tính cá nhân chưa chắc sống sót ngoài thực tế. Theo báo cáo Cost of a Data Breach 2024 của IBM, chi phí trung bình cho một sự cố rò rỉ dữ liệu chạm mốc 4.88 triệu USD, nguyên nhân thường bắt nguồn từ những lỗi cấu hình cực kỳ nhỏ lẻ lúc triển khai. Để không đẩy anh chị vào cảnh đem con bỏ chợ, mô hình phát triển phần mềm của tụi em buộc phải tuân thủ nghiêm ngặt 10 quy tắc sinh tử dưới đây.
Anh chị cứ hình dung, làm đúng từng bước chậm chạp này thì lúc đông khách hệ thống mới vững vàng gánh tải. Nhảy cóc vài bước cho nhanh, dịch vụ bảo trì website về sau chắc chắn biến thành chuỗi ngày đập đi xây lại tốn kém hàng trăm triệu. Việc gì cũng thử được. Tính mạng doanh nghiệp thì không.
Nhìn hoá đơn gia hạn công cụ phòng thủ mỗi năm, nhiều anh chị tặc lưỡi tải bản bẻ khoá trên mạng về dùng cho rẻ. Cài xong thở phào.
Thực tế 96% lỗ hổng WordPress đến từ chính những gói cài thêm bẻ khoá, chúng âm thầm rải mã độc khắp hệ thống trong lúc anh chị mải mừng vì tiết kiệm được vài triệu tiền bản quyền. Lỗ hổng ngày nay có tới 43% loại khai thác thẳng không thèm qua bước đăng nhập, anh chị đặt mật khẩu phức tạp cỡ nào cũng vô ích khi cửa hậu đã mở toang.
Chính tụi em từng nếm trái đắng vụ bị đào coin trên máy chủ VPS hồi tháng 06/2026, kẻ xấu chui lọt dễ dàng chỉ vì một ứng dụng chạy thử vô tình mở cổng công khai với quyền quản trị gốc. Sau đợt đó, tụi em siết lại bằng 10 quy tắc triển khai cứng rắn, ép mọi ứng dụng không được chạy quyền gốc, phải đứng sau tường lửa nội bộ chặn mặc định và chỉ kết nối bằng khoá mã hoá. Bộ quy tắc này giờ áp cứng cho 100% ứng dụng tụi em đẩy lên cho khách.
Mang nguyên tắc đóng kín cổng thừa đó vào nền tảng WordPress, tụi em tự phát triển lớp giáp MONA Shield để lẳng lặng chặn đứt kết nối XML-RPC hay REST API và che mờ luôn thông tin phiên bản. Khách hàng nhận bản quyền trọn đời theo tên miền đúng một lần duy nhất, gạch tên vĩnh viễn khoản phí gia hạn ngốn tiền mỗi năm.
Lớp giáp này chuyên trị cho trang web doanh nghiệp đang chạy bán hàng ổn định, khoá chặt cửa ngoài để bảo vệ trực tiếp nguồn thu tiền tỷ. Tải bảo mật xong không có nghĩa là kê cao gối ngủ. Anh chị bắt buộc phải dọn sạch mầm mống lậu đang cắm rễ bên trong. Cách dứt điểm là phối hợp cùng dịch vụ bảo trì website để kỹ thuật viên rà soát gỡ bỏ tận gốc mã độc, thay bằng toàn bộ phần mềm chính hãng.
Khách đến nhờ tụi em làm phần mềm thường nghĩ ứng dụng nội bộ đóng kín thì an toàn hơn web mở bán hàng, nhưng thực tế cách phòng thủ của cả hai y hệt nhau. Giả sử một hệ thống bán lẻ dùng chung phần mềm quản lý, chỉ cần một máy tính tại quầy dính mã độc là toàn bộ dữ liệu phơi bày, hậu quả cực kỳ lớn.
Cái bẫy lớn nhất tụi em hay gặp khi sửa lỗi cho khách là thói quen xài tiện ích lậu. Báo cáo Patchstack năm 2025 chỉ ra 96% lỗ hổng WordPress nằm ở plugin bên thứ ba, khiến hơn 500.000 trang web nhiễm mã độc trong năm 2024. Đáng sợ hơn là 43% lỗ hổng cho phép kẻ xấu thâm nhập không cần đăng nhập, đổi mật khẩu khó cỡ nào cũng vô nghĩa khi cửa sau mở toang, sai một ly là mất sạch.
Anh chị cầm một web WordPress đang chạy bán hàng có cài plugin bên thứ ba, bắt buộc phải thiết lập một lớp chặn dò quét chuyên dụng cùng một người trực ban sẵn sàng khôi phục ngay khi hệ thống có biến. Tụi em luôn gói gọn tiêu chuẩn này vào dịch vụ bảo trì website cho khách, kết hợp dùng MONA Shield đóng hẳn các cổng dư thừa như XML-RPC và REST API. Dọn mã độc bằng tay tốn cả ngày trời. Khôi phục một chạm là xong.
Cài một tiện ích là chưa đủ. Tháng 06/2026 chính tụi em xử lý một vụ VPS bị cài mã đào coin, nguyên nhân do app chạy dev-mode mở cổng công khai bằng quyền root. Từ đó tụi em siết lại mười quy tắc deploy áp dụng cho mọi app khách hàng và chính MONA Cloud, chặn ufw mặc định và chạy app non-root giấu sau nginx, cách này chặn đứng rủi ro.
Khách hàng gọi điện mắng vốn vì trang chủ biến thành trang cá cược, trong khi nhân viên nhà mình vẫn đang loay hoay tìm mật khẩu quản trị. Cái cảm giác đứng nhìn website bị chiếm quyền kiểm soát ngay trước mắt đó, anh chị nào chạy trang web lớn cũng ớn lạnh, đổi mật khẩu vô dụng. MONA Shield: bản quyền trọn đời theo tên miền, cấp một lần, không phí hằng năm (giá theo báo giá website) (tụi em kiểm ngày 19/09/2026).
Nghiên cứu từ Patchstack năm 2025 chỉ ra, mỗi ngày có khoảng 22 lỗ hổng WordPress mới được tung ra, và 43 phần trăm trong số đó cho phép tin tặc khai thác mà không cần đăng nhập. Anh chị cài mật khẩu khó đoán tới đâu cũng bằng thừa nếu trang web vẫn mở cửa sẵn, vì 96 phần trăm lỗ hổng nằm ở plugin. Tụi em từng nhận những ca website cài plugin lậu, dùng bản tải miễn phí trên mạng để tiết kiệm vài đồng, kết quả là tự rước mã độc vào nhà. Khi website bị hack, khôi phục từ bản sao lưu hằng ngày luôn sạch hơn việc ngồi gỡ tay từng dòng mã độc, nên đội Gấu Webmaster của tụi em toàn kéo thẳng bản chạy tốt gần nhất đè lên.
Nhiều anh chị chật vật tự dò lỗ hổng bảo mật, nhưng đóng bớt cổng dò quét bằng MONA Shield chỉ chặn được bên ngoài, gốc rễ vẫn phải dọn sạch plugin lậu. Rất nhiều người dùng AI tự viết phần mềm rồi vội vàng mở cho khách xài, mang luôn căn bệnh kinh niên là lộ khoá API ngay trong mã nguồn hoặc tự động mở cổng quản trị viên mà quên cài mật khẩu. Tháng 06/2026, một máy chủ của chính tụi em bị cài mã đào tiền ảo cũng chỉ vì chạy bản code dev-mode mở cổng công khai bằng quyền root. Sau vụ đó, mọi phần mềm tụi em đưa lên máy chủ đều phải qua mười quy tắc cấu hình chặt chẽ theo đúng chuẩn bảo mật code AI viết.
Lời khuyên của tụi em rất thẳng. Tuyệt đối đừng tự học cấu hình máy chủ hay vá lỗi nếu anh chị không rành kỹ thuật, hãy mua bản quyền plugin chính hãng và khoán việc trực hệ thống cho bên chuyên môn để rảnh tay bán hàng.
Sáng thứ Bảy anh chị mở máy tính, tin nhắn đầu tiên đập vào mắt là khách phàn nàn bấm vào web lại văng sang trang cá cược. Tụi em tiếp nhận rất nhiều ca cấp cứu kiểu này, nhìn chủ doanh nghiệp bắt nhân sự lùng sục xoá tay từng dòng mã độc mà thấy xót, vì xoá xong đêm mai chúng lại chui ra từ đúng cái plugin lậu chưa vá đó. Giải pháp thực tế tụi em làm cho khách là bấm nút khôi phục ngay bản sao lưu sạch của ngày hôm trước để web chạy lại đón khách, rồi mới âm thầm cách ly và vá lỗ hổng ở môi trường riêng, gấu Webmaster làm việc đó mỗi ngày.
Để bảo mật website WordPress, máy móc cài vào chỉ để cảnh báo, còn người thật phải tự tay gõ lệnh vá lỗi plugin, đóng từng cổng kết nối thừa và trực tiếp canh chừng bản sao lưu hằng đêm. Tụi em thu đúng 2.000.000đ/tháng cho gói Gấu Webmaster Cơ Bản để làm toàn bộ việc tay chân này, rào chắn dữ liệu nâng cao thì cộng thêm 2.000.000đ/tháng. Mọi đầu mục tụi em cam kết đều nằm sờ sờ trong phạm vi dịch vụ Gấu Webmaster, web sập là nhân sự MONA bay vào khôi phục hệ thống trong vài phút. Không để mất khách.
Những hệ thống đã sạch sẵn bên trong chỉ cần mua đứt bản quyền MONA Shield cấp trọn đời theo tên miền, đóng phí một lần duy nhất tụi em không thu tiền hằng năm. Nó là tấm khiên thép cản máy dò quét tự động từ bên ngoài cạy cửa, nhưng nó sẽ hoàn toàn vô dụng nếu anh chị cố tình giữ rịt lấy mấy cái plugin bẻ khoá chứa mã độc bên trong. Cài khiên xịn tới đâu mà người giữ kho rước trộm vào nhà thì cũng mất trắng.
Nhiều người lầm tưởng mua phần mềm bảo mật là xong chuyện, an tâm bỏ mặc web tự chạy vĩnh viễn. Nếu anh chị đang tìm kiếm một lá bùa chú như vậy thì đừng đăng ký dịch vụ của tụi em.
Tuyên ngôn thị trường cùng tiến
MONA là một công ty phần mềm, chuyển đổi số, chuyển đổi AI, nhưng trên hết, MONA là một công ty dịch vụ B2B, là người hưởng lợi trực tiếp từ việc: NHỮNG DOANH NGHIỆP VIỆT CÀNG THÀNH CÔNG, MONA CÀNG CÓ LỢI, thị trường đi xuống, đi chậm, công nghệ yếu mới chính là điểm giết chết các cơ hội làm ăn trong tương lai của MONA. Nên, hơn ai hết, MONA mong muốn, và MONA thật sự can thiệp vào việc giúp đỡ anh chị thành công.
Và chuyển đổi AI là chìa khóa cho sự thành công đó của chúng ta.
MONA
Khoản tiền dọn dẹp mã độc và đền bù uy tín tốn gấp hàng chục lần số phí anh chị định tiết kiệm ban đầu, chỉ vì trót tải một cái plugin lậu trên mạng. Tụi em hiểu nhiều anh chị tự lên mạng tìm cách chặn cửa XML-RPC, hoặc loay hoay ngồi cập nhật từng bản vá lỗi cốt để bảo vệ danh sách khách hàng. Phần lớn chủ doanh nghiệp tụi em gặp đều thử cài bừa vài công cụ miễn phí, hoặc giao hẳn cho công cụ AI tự viết code tường lửa. Cách này rất dễ lủng. Ứng dụng do AI viết ra thường hay để lộ những đoạn khoá chết người, nhất là khi không có thợ cứng tay đứng ra kiểm duyệt. Tụi em xử lý việc này bằng bộ MONA Shield có bản quyền trọn đời, kết hợp đội trực Gấu Webmaster để kiểm thử kín kẽ mọi luồng trước khi mở bán và khôi phục dữ liệu ngay lập tức nếu web sập. Gọi 1900 636 648 cho tụi em. Tụi em sẽ bắt tay vào rà quét toàn bộ mã nguồn. MONA Shield: bản quyền trọn đời theo tên miền, cấp một lần, không phí hằng năm (giá theo báo giá website) (tụi em kiểm ngày 19/09/2026).
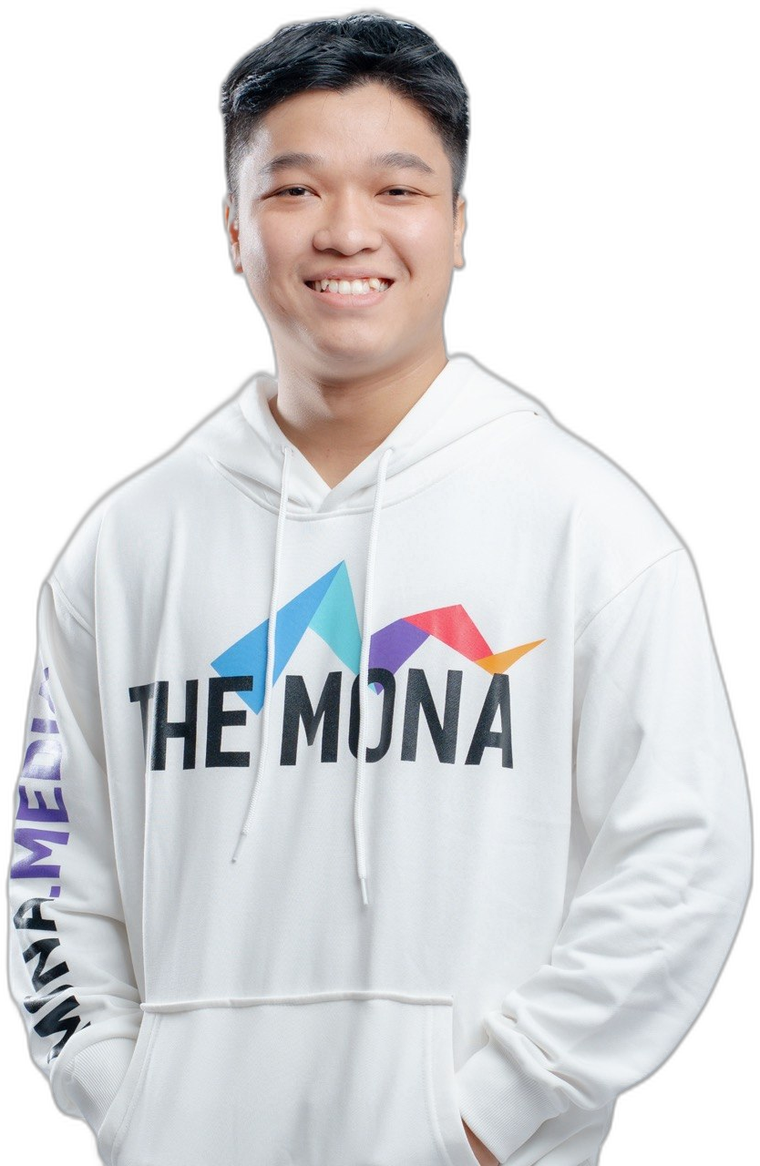
Giám đốc Sản phẩm · Thành viên HĐQT
Người dẫn dắt đội thiết kế website và phát triển phần mềm của MONA qua hơn 9.600 dự án. Hữu Hùng tập trung biến yêu cầu kinh doanh thành sản phẩm web/app chạy thật, chuẩn UX và tối ưu tỉ lệ chuyển đổi cho thị trường Việt.
 1,7K

Dịch vụ thiết kế
website chuyên nghiệp
Sở hữu website với giao diện đẹp, độc quyền 100%, bảo hành trọn đời với khả năng
mở rộng tính năng linh hoạt theo sự phát triển doanh nghiệp ngay hôm nay!




 MONA cam kết tuyệt đối không sử dụng thông tin của bạn để bán hoặc SPAM


 MONA cam kết tuyệt đối không sử dụng thông tin của bạn để bán hoặc SPAM
