
 MONA OS 2.0


 Viết phần mềm thời đại AI
 Phần mềm tự động hóa doanh nghiệp
 Cẩm nang SEO
 Digital Marketing
 Kinh nghiệm thiết kế website
 Hạ Tầng Server
 Giáo dục



 VI
 EN


Nhắn tin qua
Zalo Official

 Sản phẩm

 Sản phẩmSản phẩm


 Thiết kế websiteVừa đẹp vừa thuyết phục được khách.
 MớiThiết kế website AIWebsite có hồn, biết tự bán hàng 24/7.
Dịch vụ SEOKéo về khách đang tìm đúng thứ anh chị bán.
 Tư vấn digital marketingKéo khách từ nhiều kênh, đo bằng số thật.
Quay video doanh nghiệpVideo giới thiệu công ty, nhà xưởng, đội ngũ.
 MớiDựng video AIDựng phim câu chuyện công ty bằng AI.
 Viết phần mềm theo yêu cầuCRM, ERP, HRM làm riêng cho doanh nghiệp.
 Viết AI Agent theo yêu cầuĐặt riêng một trợ lý AI cho đúng việc của mình.
 Tư vấn chuyển đổi AIĐưa AI vào vận hành của cả công ty.
MớiMONA LMSQuản lý trung tâm, trường học.
MONA SkillHubĐào tạo nội bộ cho nhân sự doanh nghiệp.
 Hệ thống NHTQTrọn nghiệp vụ vận chuyển Trung – Việt.
MONA JMSQuản lý tiệm vàng, kim cương, cầm đồ.
 MONA E-LearningWebsite đủ tính năng để bán khoá học.
 Khoá học kinh doanh khoá họcHơn 30 bài giảng miễn phí về bán khoá tự động.
 MONA Cloudmonacloud.vnMáy chủ để đưa app và website lên chạy.
 MONA Basemonabase.vnCơ sở dữ liệu Postgres, đăng nhập và lưu file.
 MONA Mailmonamail.vnGửi email mã OTP, đơn hàng, hoá đơn từ phần mềm.
 MONA Paymonapay.vnNhận chuyển khoản qua VietQR, báo tiền về phần mềm.
 MONA eInvoiceSắp mởXuất hoá đơn điện tử đúng chuẩn thuế.
Gấu CườiTrả lời khách 24/7 trên web, Fanpage, Zalo và thu lead cho sale.
 Gấu TeleSalesGọi điện tư vấn, chăm khách như tổng đài viên thật.
Dê CườiTư vấn và chốt đơn cho shop ngay trong khung chat.
Gấu WebmasterNhắn nhóm Zalo là website được sửa xong.
 Gấu Pháp ChếSoạn hợp đồng, rà điều khoản trong vài phút.
 Gấu Báo GiáLên báo giá đúng mẫu và gửi khách ngay.
 AI chăm sóc khách hàngTheo dõi và giữ chân khách hàng cũ.
 Gấu Tuyển DụngLọc hồ sơ, hẹn lịch, phỏng vấn ứng viên.
 Summit online
The Last AI Secret
Chính MONA giảm 200 nhân sự, chi giảm 2 tỷ mỗi tháng, lời thêm 9 tỷ trong 90 ngày. Lần đầu kể ra bên ngoài.
20:00 thứ Bảy, 26/09ZoomMiễn phí
--ngày--giờ--phútMột lần26.09.2026
 Triết PhanLeader of AI Department
Giữ chỗ miễn phí
 AI
Gấu Cười MONA ĐANG TỰ XÀITrả lời khách 24/7 trên website, Zalo OA, Messenger và thu lead về cho sale.
Dê CườiChốt đơn bán lẻ và sàn: Shopee, TikTok Shop, web. Chăm cả khách sỉ, đại lý.
Gấu WebmasterCập nhật nội dung, tối ưu SEO website mỗi ngày.
Gấu TeleSalesGọi điện tư vấn, chăm khách như tổng đài viên thật.
Gấu Tuyển DụngLọc hồ sơ, hẹn lịch, phỏng vấn ứng viên tự động.
AI chăm sóc khách hàngGiữ khách cũ, cứu lead đã rớt cho phòng kinh doanh.
Gấu Pháp ChếSoạn hợp đồng, rà điều khoản trong vài phút.
Gấu Báo GiáLên báo giá đúng mẫu, gửi khách ngay khi có yêu cầu.
 Chuyển đổi AI toàn phầnGiải pháp tổng cho doanh nghiệp, 3 lớp triển khai.
 Viết AI Agent theo yêu cầuĐặt riêng một con AI gánh đúng nghiệp vụ của bạn.
 Phần mềm theo yêu cầuCRM, ERP, HRM tích hợp sẵn AI tự động hoá.
 SEO & AEO thời đại AIĐược Google lẫn AI trích dẫn, không chỉ xếp hạng.
 Kiến thức AI cho doanh nghiệpBài phân tích, hướng dẫn ứng dụng AI vào vận hành.
 Khoá học AI miễn phí
 Công cụ AI trong công việc
26 Tháng 9, 2026
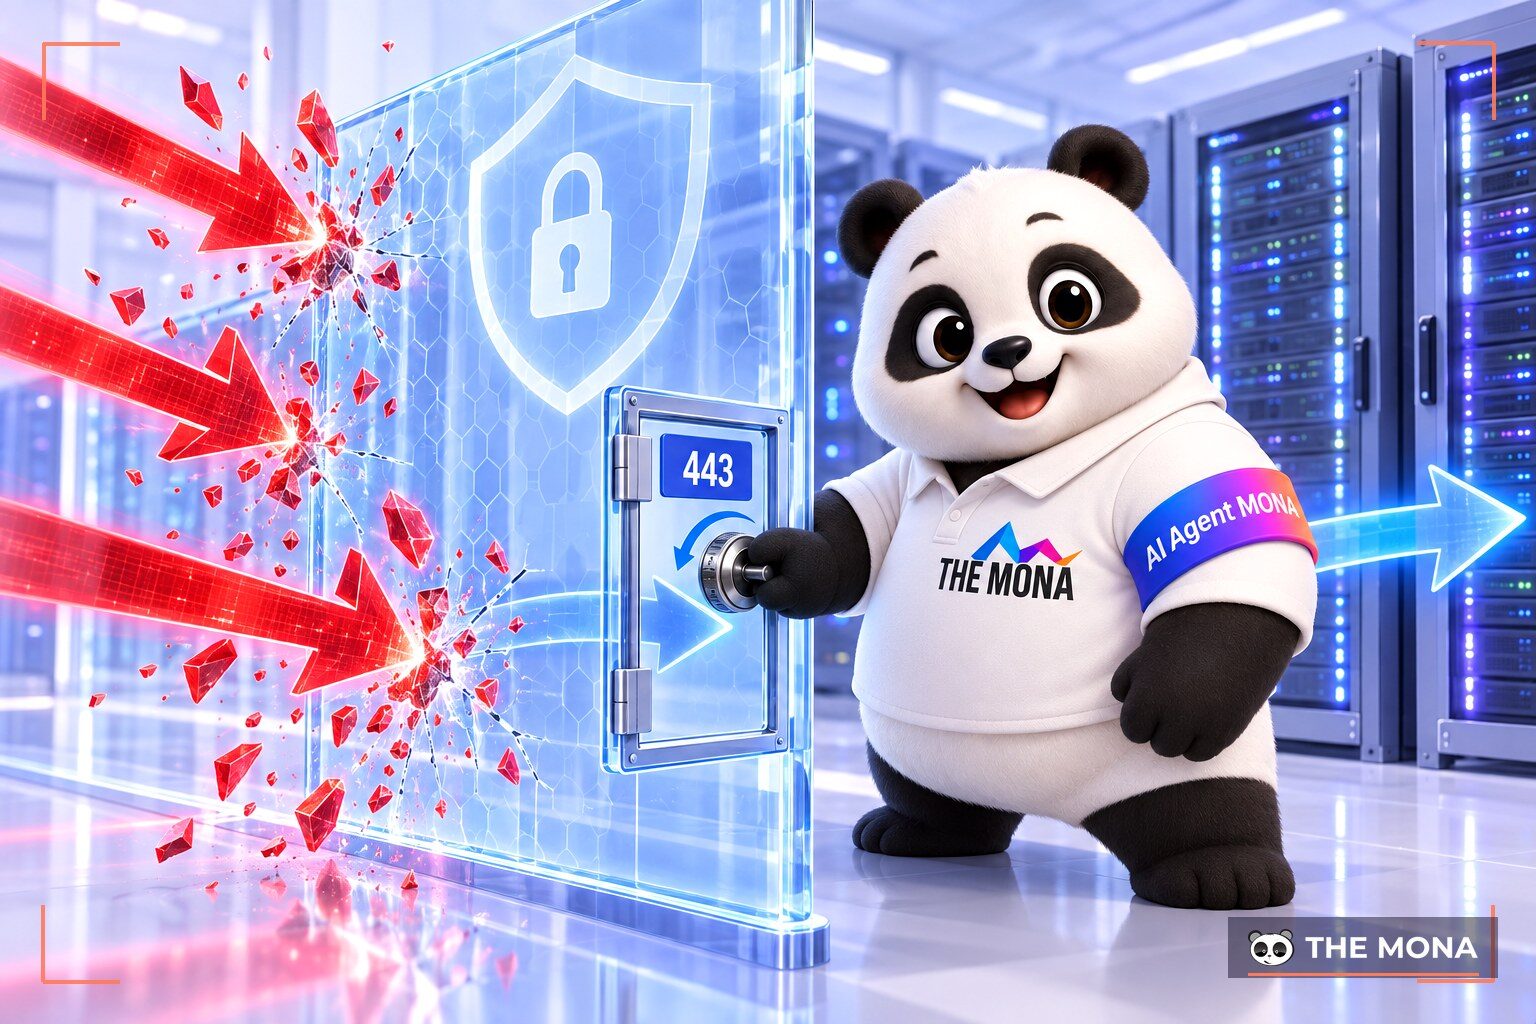
Chỉ riêng tháng 09/2026, tụi em từng phải dọn dẹp 12 website bị dính mã độc. Nguyên nhân chung của tất cả dự án này đều là do quản trị viên mở toang các cổng mạng trên máy chủ. Firewall là gì? Tường lửa là một hệ thống bảo mật đứng giữa mạng của anh chị và thế giới internet. Nhiệm vụ của nó là kiểm tra mọi dữ liệu đi qua đường truyền mạng. Hệ thống sẽ quyết định cho phép hoặc chặn dữ liệu dựa trên các quy tắc đã thiết lập. Anh chị chỉ cần thiết lập đúng các quy tắc phân luồng này. Máy chủ sẽ tự động tránh được phần lớn các đợt rà quét từ công cụ của hacker.
Firewall hay tường lửa chính là một rào chắn an ninh mạng. Ở MONA thì tụi em hay ví hệ thống này giống như trạm kiểm soát vé ở cửa hàng không. Mọi hành khách đều phải xuất trình vé hợp lệ để đi qua cổng. Máy chủ mạng cũng hoạt động y hệt như cơ chế kiểm soát này. Tụi em thường nói với khách: tường lửa chỉ quyết định ai được gõ cửa, còn diệt virus là việc khác.
Dữ liệu trên internet di chuyển dưới dạng các gói tin nhỏ. Tường lửa sẽ bóc tách phần vỏ của từng gói tin này ra để xem xét. Hệ thống sẽ kiểm tra địa chỉ mạng gốc của luồng dữ liệu truy cập. Nó cũng tiến hành kiểm tra địa chỉ mạng đích đến trên máy chủ. Quy trình rà soát này diễn ra liên tục từng giây với mọi luồng kết nối mạng.
Nếu gói tin hợp lệ theo luật, hệ thống lập tức cho phép nó đi tiếp vào trong. Nếu phát hiện rủi ro, tường lửa lập tức chặn lại và vứt bỏ gói tin đó ngay ngoài rìa mạng. Cơ chế rà soát này giúp ngăn chặn phần mềm độc hại xâm nhập vào máy chủ của anh chị. Ngược lại, nó cũng ngăn chặn dữ liệu nhạy cảm bị hacker âm thầm tuồn ra ngoài internet.
Một hệ thống mạng không có tường lửa giống như một ngôi nhà mở toang mọi cánh cửa. Bất kỳ ai trên internet cũng có thể dò tìm và kết nối thẳng vào các cổng mạng đang mở. Tường lửa giúp anh chị ẩn đi những cổng giao tiếp không phục vụ người dùng. Tin tặc sẽ không thể nhìn thấy điểm yếu để thực hiện các cuộc tấn công đánh cắp dữ liệu.
Không chỉ ngăn chặn người lạ, hệ thống này còn kiểm soát các chương trình đang chạy bên trong hệ điều hành. Mã độc khi vô tình lọt vào máy chủ sẽ tìm cách gọi điện về máy chủ của hacker. Tường lửa cấu hình đúng chuẩn sẽ chặn đứng luồng dữ liệu gửi ra ngoài này.
Tường lửa thường được phân loại thành hai nhóm chính là phần cứng và phần mềm. Tụi em thấy nhiều anh chị làm dự án cá nhân hay thắc mắc nên mua loại hệ thống nào. Thực tế, mỗi loại đều giải quyết một bài toán bảo mật riêng biệt của từng hạ tầng mạng.
Firewall cứng là các thiết bị máy móc vật lý chạy độc lập. Anh chị có thể hình dung nó giống như một chiếc hộp mạng cắm trực tiếp vào đường dây cáp quang. Toàn bộ tín hiệu mạng từ bên ngoài phải chạy xuyên qua chiếc hộp này trước khi chạm tới cụm máy chủ bên trong.
Thiết bị này sở hữu chip xử lý riêng biệt chuyên dùng để phân tích gói tin mạng. Nhờ vậy, máy chủ tính toán chính sẽ không bị tiêu tốn tài nguyên cho công việc lọc dữ liệu. Các tập đoàn tài chính lớn thường mua thiết bị cứng để bảo vệ hàng trăm máy tính cá nhân cùng lúc. Nhược điểm duy nhất của giải pháp này là chi phí mua sắm thiết bị thường rất đắt đỏ. Quá trình cấu hình thiết bị cũng đòi hỏi kỹ sư mạng có chuyên môn vận hành sâu sắc.
Firewall mềm là các chương trình cài đặt ngay trên hệ điều hành của máy chủ VPS. Dạng bảo mật này không yêu cầu anh chị chi tiền mua thêm máy móc vật lý ngoại vi. Các nền tảng máy chủ chạy Linux hay Windows đều tích hợp sẵn phần mềm quản lý mạng nội bộ. Anh chị chỉ cần gõ vài dòng lệnh trên màn hình đen là có thể kích hoạt sử dụng ngay lập tức.
Hệ thống này lọc dữ liệu ngay tại cửa ngõ giao tiếp của nhân hệ điều hành. Nó cực kỳ linh hoạt và dễ thay đổi quy tắc mã nguồn theo từng dự án cụ thể. Các ứng dụng web thông thường chỉ cần cấu hình firewall mềm là đạt chuẩn an toàn. Tuy nhiên, phần mềm này sẽ dùng chung một phần tài nguyên CPU và RAM của máy chủ gốc để xử lý lệnh.
| Tiêu chí | Firewall cứng | Firewall mềm |
|---|---|---|
| Hình thức | Thiết bị phần cứng vật lý | Ứng dụng cài trên hệ điều hành |
| Chi phí | Cần chuẩn bị ngân sách đầu tư ban đầu cao | Thường miễn phí theo hệ điều hành |
| Vị trí đặt | Nằm giữa cáp internet và hệ thống mạng | Cài trực tiếp trên từng máy chủ |
| Hiệu năng xử lý | Dùng vi xử lý mạng chuyên biệt | Dùng chung CPU và RAM của VPS |
| Đối tượng dùng | Mạng lưới doanh nghiệp quy mô mở rộng | Máy chủ lưu trữ cá nhân, ứng dụng web |
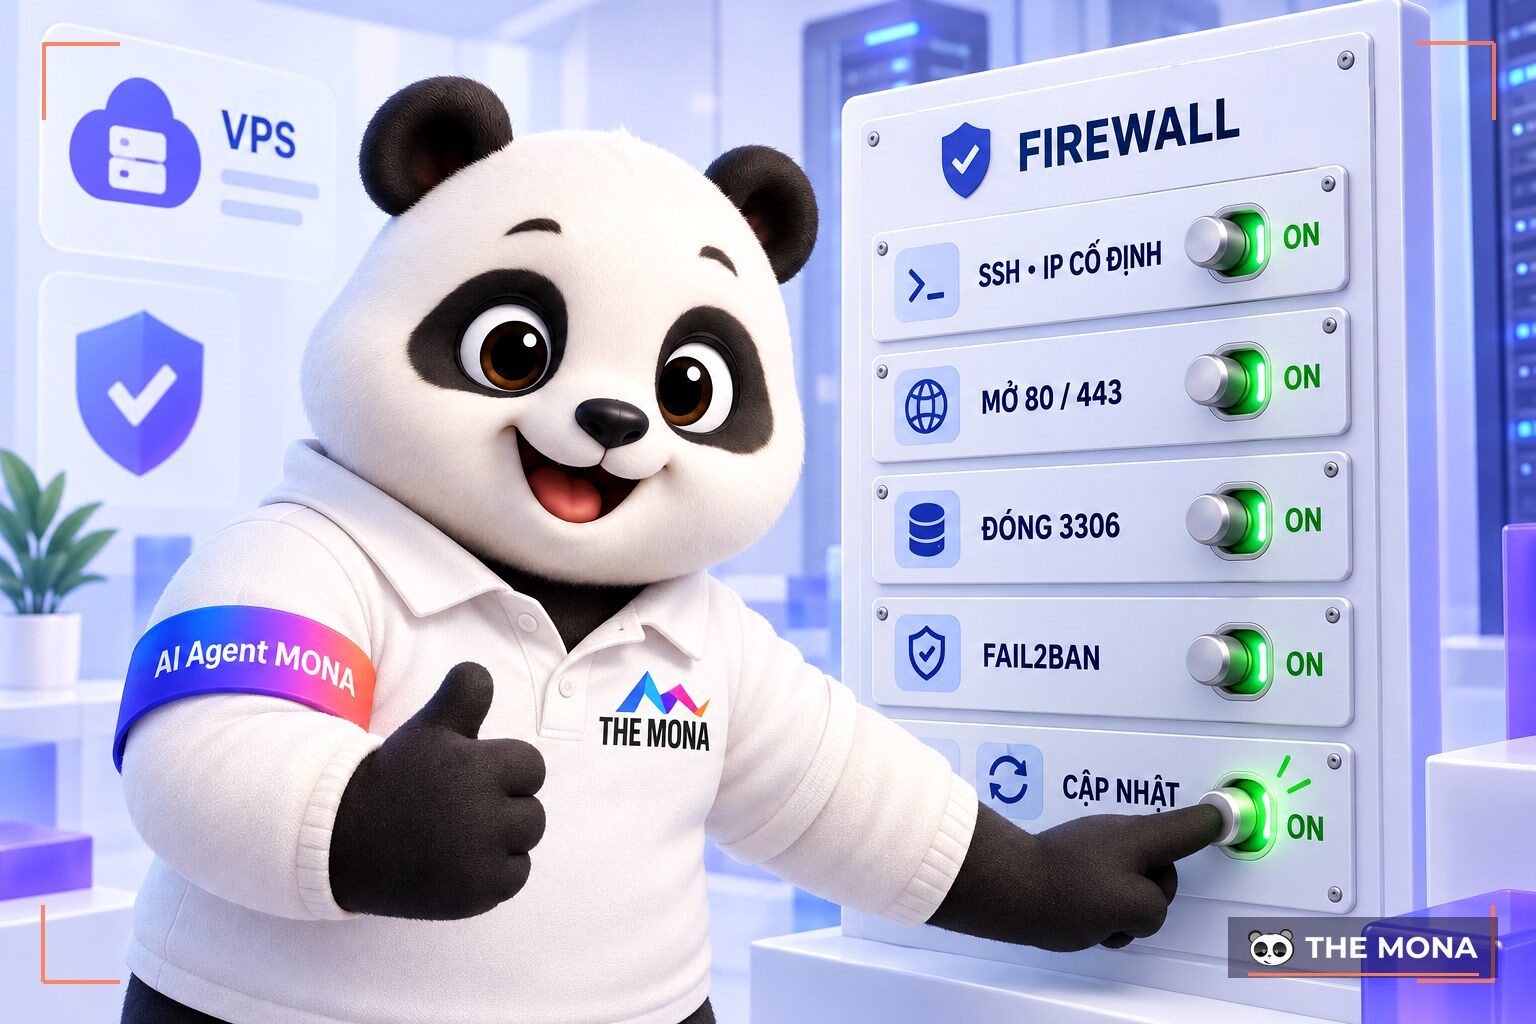
Tường lửa hoạt động tuân thủ theo các bộ quy tắc (rule) do con người cấu hình từ trước. Tụi em hay khuyên dev cần nắm rõ cách các luật này ưu tiên nhau để tránh tình trạng tự khoá mình ở ngoài máy chủ.
Hệ thống luôn đọc danh sách quy tắc theo thứ tự ưu tiên từ trên xuống dưới. Mỗi dịch vụ trên máy chủ đều được cấp một số cổng (port) giao tiếp riêng biệt. Cổng 80 thường được dùng để hiển thị giao diện trang web ra trình duyệt ngoài. Cổng 22 mặc định được dùng để kỹ thuật viên kết nối vào bảng điều khiển quản trị.
Khi một luồng truy cập gửi tới, firewall lấy cổng đích để đem đi so khớp với quy tắc. Anh chị ra lệnh chặn địa chỉ IP lạ kết nối vào cổng số 22. Tường lửa sẽ đóng sập kết nối của luồng dữ liệu đó ngay từ giây đầu tiên. Anh chị cho phép tất cả mọi người trên mạng truy cập vào cổng 80. Tường lửa sẽ mở đường để khách truy cập tải hình ảnh trang web bình thường.
Những quy tắc này có thể điều chỉnh linh hoạt dựa trên IP hoặc tên miền ứng dụng. Các quản trị viên có kinh nghiệm luôn thiết lập một đạo luật chặn toàn bộ mạng từ đầu. Sau đó, họ mới bắt đầu mở dần từng cổng riêng biệt thật sự cần thiết. Đây là phương pháp phòng thủ thụ động mang lại độ an toàn cực cao cho nền tảng.
Các hệ thống tường lửa thế hệ mới còn bổ sung thêm cơ chế lọc theo trạng thái kết nối. Hệ thống lưu lại lịch sử kết nối của người dùng đang thao tác trên web. Nếu một gói tin lạ gửi đến mà không thuộc chuỗi hội thoại cũ, nó lập tức bị huỷ bỏ. Để hiểu rộng hơn về bảo vệ hạ tầng web, anh chị có thể xem các phương pháp và plugin bảo mật website WordPress. Tường lửa bảo vệ vòng ngoài còn các plugin sẽ giữ an toàn cho vòng trong của mã nguồn.
Thế giới hạ tầng điện toán hiện nay cung cấp rất nhiều công cụ tường lửa bảo vệ hệ thống. Ở MONA thì tụi em hay kết hợp nhiều lớp phần mềm với nhau để bảo vệ an toàn dữ liệu khách hàng. Việc hiểu đúng chức năng từng công cụ sẽ giúp anh chị phân bổ lớp phòng thủ hợp lý.
UFW (Uncomplicated Firewall) là công cụ quản lý mạng tích hợp sẵn trên hệ điều hành Ubuntu. UFW được thiết kế ra để làm đơn giản hoá các lệnh cấu hình mạng vô cùng rắc rối. Lập trình viên chỉ cần gõ đúng một câu lệnh ngắn là có thể đóng hoặc mở cổng mạng. Công cụ này cực kỳ thân thiện với những người mới học quản trị hệ thống Linux cơ bản.
Công cụ iptables lại là bộ lọc gói tin cốt lõi nằm sâu trong nhân hệ điều hành. Cơ chế này kiểm soát mạng chi tiết nhưng cú pháp viết lệnh của nó lại rất dài và khó nhớ. UFW thực chất chỉ là một lớp bọc bên ngoài để điều khiển tiến trình iptables dễ dàng hơn. Các chuyên gia mạng thường thích viết trực tiếp luật iptables để tuỳ chỉnh sâu vào thông số mạng.
WAF (Web Application Firewall) là dạng tường lửa thiết kế riêng biệt cho việc vận hành website. UFW hay iptables chỉ có khả năng chặn luồng mạng theo địa chỉ IP hoặc cổng. WAF có thể đọc hiểu chi tiết nội dung của các luồng dữ liệu web truy cập vào máy chủ. Nó phát hiện được hành vi chèn mã độc Javascript vào biểu mẫu đăng nhập. Nó cũng chặn đứng các lệnh truy vấn cố tình phá hoại cơ sở dữ liệu.
Giải pháp WAF thường được các nền tảng hạ tầng như Cloudflare cung cấp để bảo vệ băng thông ứng dụng. Lớp bảo vệ này cản bước hàng triệu yêu cầu rác nhằm đánh sập trang web. Nhiều doanh nghiệp cũng tích hợp cấu hình WAF cùng với kiến trúc VPN mạng riêng ảo nhằm cấp phát quyền truy cập an toàn cho nhân sự.
Một máy chủ VPS vừa khởi tạo xong luôn đối mặt với hàng loạt hệ thống máy quét tự động. Tụi em hay khuyên dev phải thiết lập ngay 5 quy tắc phòng vệ sau khi nhận thông tin bàn giao. Các bước này chỉ tốn vài phút thực hiện nhưng đảm bảo rào chắn an toàn lâu dài cho ứng dụng.
Quy tắc đầu tiên là chỉ mở những cổng mạng phục vụ trực tiếp cho hoạt động của phần mềm. Một website thông thường chỉ cần mở đúng cổng 80 (HTTP) và cổng 443 (HTTPS) để truyền tải nội dung. Mọi cổng mạng dịch vụ khác đều phải được thiết lập ở trạng thái đóng kín. Việc đóng các cổng dư thừa sẽ giảm thiểu tối đa bề mặt tấn công của nền tảng.
Thứ hai, anh chị cần thực hiện thay đổi số cổng quản trị hệ thống (SSH) ngay lập tức. Tin tặc luôn dùng phần mềm tự động quét liên tục vào cổng 22 mặc định của máy chủ. Việc đổi cổng sang một con số ngẫu nhiên lớn sẽ làm hỏng kịch bản của công cụ quét rác. Máy chủ của anh chị sẽ không còn bị quấy rầy bởi hàng ngàn lượt dò tìm mật khẩu mỗi ngày.
Thứ ba là thiết lập chặn luồng truy cập theo khu vực địa lý hoặc địa chỉ IP đáng ngờ. Một dự án phần mềm chỉ bán hàng ở Việt Nam không có lý do gì để nhận truy cập từ các quốc gia xa xôi. Anh chị lập luật chặn các vùng lãnh thổ lạ để loại bỏ triệt để rủi ro tấn công mã độc. Việc dùng Proxy Server đôi khi làm che khuất địa chỉ IP truy cập thật sự. Tường lửa lúc này cần được cấu hình bổ sung tính năng đọc thông tin IP thật nằm ở phía sau phần proxy.
Thứ tư, anh chị cần tắt toàn bộ các phần mềm đang chạy ngầm nhưng không sử dụng. Dịch vụ phần mềm không chạy thì hệ điều hành sẽ không mở thêm cổng kết nối mạng ra ngoài. Nền tảng càng gọn nhẹ thì khả năng vô tình xuất hiện lỗ hổng hệ thống càng thấp.
Cuối cùng là quy tắc lưu trữ nhật ký truy cập truy vết của toàn bộ hệ thống. Mọi quyết định chặn gói tin mạng đều phải được phần mềm ghi chép cẩn thận vào tệp văn bản. Nhờ hệ thống dữ liệu nhật ký này, kỹ thuật viên có thể xem lại dấu vết tấn công khi nhận được báo động rủi ro.
Khi tự tay thuê và quản lý VPS truyền thống, quá trình cấu hình mạng thường làm chậm tiến độ làm việc của dev. Ở MONA thì tụi em phát triển các giải pháp lưu trữ thiết kế riêng cho đội ngũ lập trình viên. Hệ thống tự động xử lý nhiều bước bảo vệ mạng phức tạp để anh chị dành thời gian xây dựng mã nguồn. Tụi em từng dọn 12 website bị dính mã độc trong tháng 9/2026, phần lớn do máy chủ mở cổng không cần thiết.
Hệ thống hạ tầng MONA Cloud cung cấp dịch vụ máy chủ theo mô hình thanh toán tài nguyên linh hoạt. Mức giá thuê được tính theo giờ sử dụng, khởi điểm chỉ từ 550đ cho một giờ chạy máy chủ cấu hình nhỏ. Các mức phí dịch vụ đều được thanh toán trực tiếp bằng đồng VND và xuất hoá đơn VAT đầy đủ mỗi tháng. Anh chị có toàn quyền bật hoặc tắt máy chủ dựa theo nhu cầu kiểm thử thực tế. Khi hệ thống nhận lệnh tắt máy, chi phí sử dụng CPU và RAM sẽ tự động ngừng tính toán hoàn toàn.
Quá trình đưa sản phẩm mã nguồn lên môi trường chạy thực tế diễn ra cực kỳ nhanh chóng. Việc khởi tạo một máy chủ VPS phân bổ mới hoàn tất vỏn vẹn chỉ trong 11 giây đồng hồ. Các cấu hình cài đặt app host tạo chứng chỉ mạng HTTPS tự động trong khoảng 150 giây thao tác. Nền tảng hoạt động vô cùng ổn định nhờ hạ tầng dữ liệu phân bổ ở 5 vùng trải dài từ lãnh thổ Việt Nam đến Mỹ. Môi trường đặt tại Việt Nam, Hong Kong hay Singapore mang lại tốc độ phản hồi cực nhanh cho nhóm khách truy cập bản địa.
Đội ngũ phát triển phần mềm dễ dàng đưa mã nguồn lên mạng lưới qua lệnh thao tác CLI tích hợp. Các kỹ sư ứng dụng AI thông minh cũng có thể dùng trực tiếp chuẩn giao tiếp MCP hiện đại. Bộ công cụ MCP sẽ kết nối thẳng hệ thống hạ tầng MONA với chương trình Claude Code hay nền tảng Codex để tự động điều khiển lệnh mạng. Nền tảng trang bị sẵn tài liệu cấu hình mạng bảo mật hướng dẫn chi tiết các thao tác thiết lập tường lửa cho nền tảng ứng dụng.
Hiện tại, tất cả các tài khoản khách hàng tạo mới đều được hệ thống MONA Cloud tặng 100.000đ tín dụng nạp vào ví thanh toán. Ngân sách dùng thử này có giá trị tương đương 180 giờ duy trì chạy máy chủ ở cấu hình tiêu chuẩn. Anh chị có thể dùng khoản tiền tín dụng này để tạo ngay máy VPS và thực hành cài đặt các quy tắc bảo vệ mạng lưới từ sớm.
Tường lửa là một hệ thống màng lọc và chặn đứng luồng dữ liệu độc hại xâm nhập mạng nội bộ. Việc cấu hình firewall là bước vận hành bắt buộc đối với tất cả máy chủ chứa cơ sở dữ liệu quan trọng. Nó tạo ra lớp rào chắn an ninh vòng ngoài để chặn đứng việc hacker tìm cách chiếm quyền điều khiển.
Anh chị cần đăng nhập bằng tài khoản có đặc quyền quản trị máy chủ để thực thi lệnh đổi trạng thái. Lệnh cài đặt ufw disable sẽ tắt cơ chế chặn gói tin mạng đang vận hành trên máy chủ Ubuntu. Anh chị chỉ nên tắt cơ chế này trong thời gian ngắn ngủi để phục vụ việc sửa lỗi kết nối phần mềm.
Firewall cứng là thiết bị phần cứng vật lý nằm cách ly hoàn toàn với thân máy chủ gốc. Thiết bị này dùng chip riêng để xử lý trơn tru lượng lớn dữ liệu mạng đi qua. Trong khi đó, firewall mềm là chương trình phần mềm cài chung trên không gian hệ điều hành của máy chủ nội bộ. Chương trình này dùng chung năng lực tính toán của CPU và bộ nhớ RAM với các dịch vụ khác.
Anh chị nên triển khai vận hành cùng lúc cả hai lớp công cụ bảo vệ mạng này cho hệ thống ứng dụng. Lệnh UFW sẽ giúp chặn kín các cổng giao tiếp dư thừa của môi trường hệ điều hành vật lý. Lớp bảo mật WAF chạy song song sẽ bóc tách phân tích nội dung truy cập để lọc bỏ các đoạn mã độc tinh vi.
Giám đốc Sản phẩm · Thành viên HĐQT
Người dẫn dắt đội thiết kế website và phát triển phần mềm của MONA qua hơn 9.600 dự án. Hữu Hùng tập trung biến yêu cầu kinh doanh thành sản phẩm web/app chạy thật, chuẩn UX và tối ưu tỉ lệ chuyển đổi cho thị trường Việt.
 308

Dịch vụ thiết kế
website chuyên nghiệp
Sở hữu website với giao diện đẹp, độc quyền 100%, bảo hành trọn đời với khả năng
mở rộng tính năng linh hoạt theo sự phát triển doanh nghiệp ngay hôm nay!




 MONA cam kết tuyệt đối không sử dụng thông tin của bạn để bán hoặc SPAM


 MONA cam kết tuyệt đối không sử dụng thông tin của bạn để bán hoặc SPAM
